견적서 확인 요청으로 위장한 악성메일 주의 (보안뉴스)
제목: 견적서 확인 요청으로 위장한 악성메일 주의 (보안뉴스)
최근 실제 업무메일처럼 위장한 악성 첨부파일 공격이 확인되어 각별한 주의가 필요합니다.
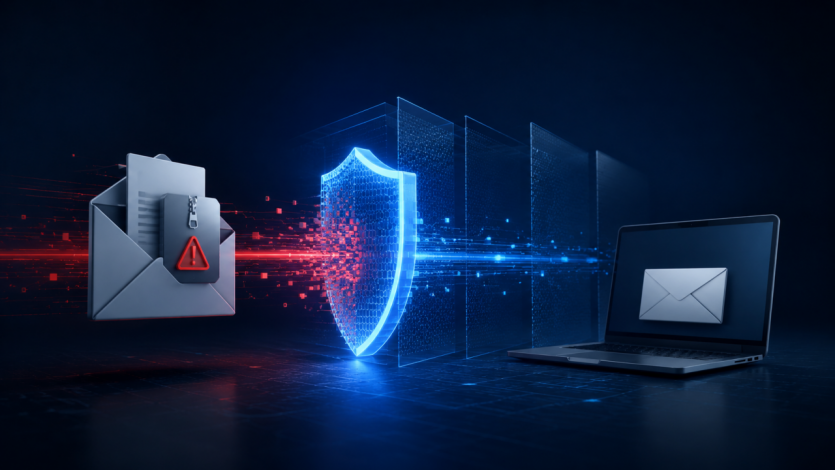
공격자는 해외 기업의 영업 담당자를 사칭해 “기존 견적 수정” 또는 “제품 버전 확인”이 필요한 것처럼 메일을 작성하고, 수신자가 첨부된 압축파일을 열도록 유도했습니다.
첨부된 압축파일 내부에는 악성 실행파일이 포함되어 있었습니다. 사용자가 이를 실행하면 보안제품의 정상적인 동작을 방해하고, 정보탈취형 악성코드를 정상 프로세스에 삽입해 계정정보 및 시스템 정보를 탈취하거나 추가 침해로 이어질 수 있습니다.
업무메일로 위장하는 악성 첨부파일
최근 악성메일은 단순히 의심스러운 제목이나 발신자만으로 구분하기 어렵습니다.
견적서, 거래명세서, 발주서, 계약서, 제품문의 등 업무상 자주 사용하는 내용을 활용하고, 실제 기업이나 담당자를 사칭해 사용자의 첨부파일 열람을 유도합니다.
특히 압축파일 내부에 실행파일을 숨기거나 정상 문서와 유사한 파일명을 사용하는 방식은 사용자가 직접 파일을 열기 전까지 위험성을 알아차리기 어렵습니다.
따라서 임직원 보안교육과 백신만으로 대응하기보다는 이메일이 유입되는 단계에서 첨부파일의 구조와 악성 여부를 선제적으로 분석하고 차단하는 보안체계가 필요합니다.
시큐레터 이메일 보안
시큐레터는 이메일을 통해 유입되는 첨부파일을 사용자가 열람하기 전에 분석해 악성코드와 잠재적인 위협요소를 탐지하고 차단하는 콘텐츠 보안 솔루션입니다.
독자적인 자동화 리버스 엔지니어링 기술과 정적·동적 분석, 위협 인텔리전스 및 콘텐츠 무해화 기술을 활용해 기존 보안제품을 우회하는 신·변종 위협에 대응합니다.
또한 압축파일과 암호화된 파일에 대한 탐지 및 차단 정책을 적용할 수 있으며, 한글·PDF·MS Office 등 문서 내부의 악성 URL, 자바스크립트, 쉘코드와 같은 위험요소를 분석하고 제거할 수 있습니다.
주요 적용 구간
-
이메일 첨부파일 보안
-
홈페이지·민원·채용시스템 업로드 파일 보안
-
인터넷망과 업무망 간 망연계 파일 보안
-
문서중앙화 및 외부 문서 유입 구간 보안
시큐레터 공식 총판 에스이정보는 고객의 이메일 시스템과 문서 유입환경을 분석해 적합한 제품 구성과 보안정책 수립을 지원합니다.
업무메일로 위장한 악성 첨부파일과 신·변종 문서형 공격에 대한 점검 또는 제품 도입 상담이 필요하신 경우 에스이정보로 문의해 주시기 바랍니다.
※ 본 게시물은 공개된 보안 위협 분석자료를 바탕으로 작성한 예방 안내입니다. 개별 악성파일의 탐지 및 차단 여부는 제품 버전, 연동 구성, 보안정책과 파일 형태에 따라 달라질 수 있습니다.